6. nov. 2026
|
Sponsrad
Med AI krävs nya sätt att skydda företaget
AI gör det lättare att utveckla mjukvara, men också att hitta och utnyttja säkerhetsbrister. Angreppen kommer allt snabbare, ibland innan det ens finns en säkerhetsuppdatering. Svenska bifrost security har valt en annan väg än att jaga varje brist. Bolagets plattform lär sig hur den egna mjukvaran normalt beter sig och kan stoppa det som avviker.
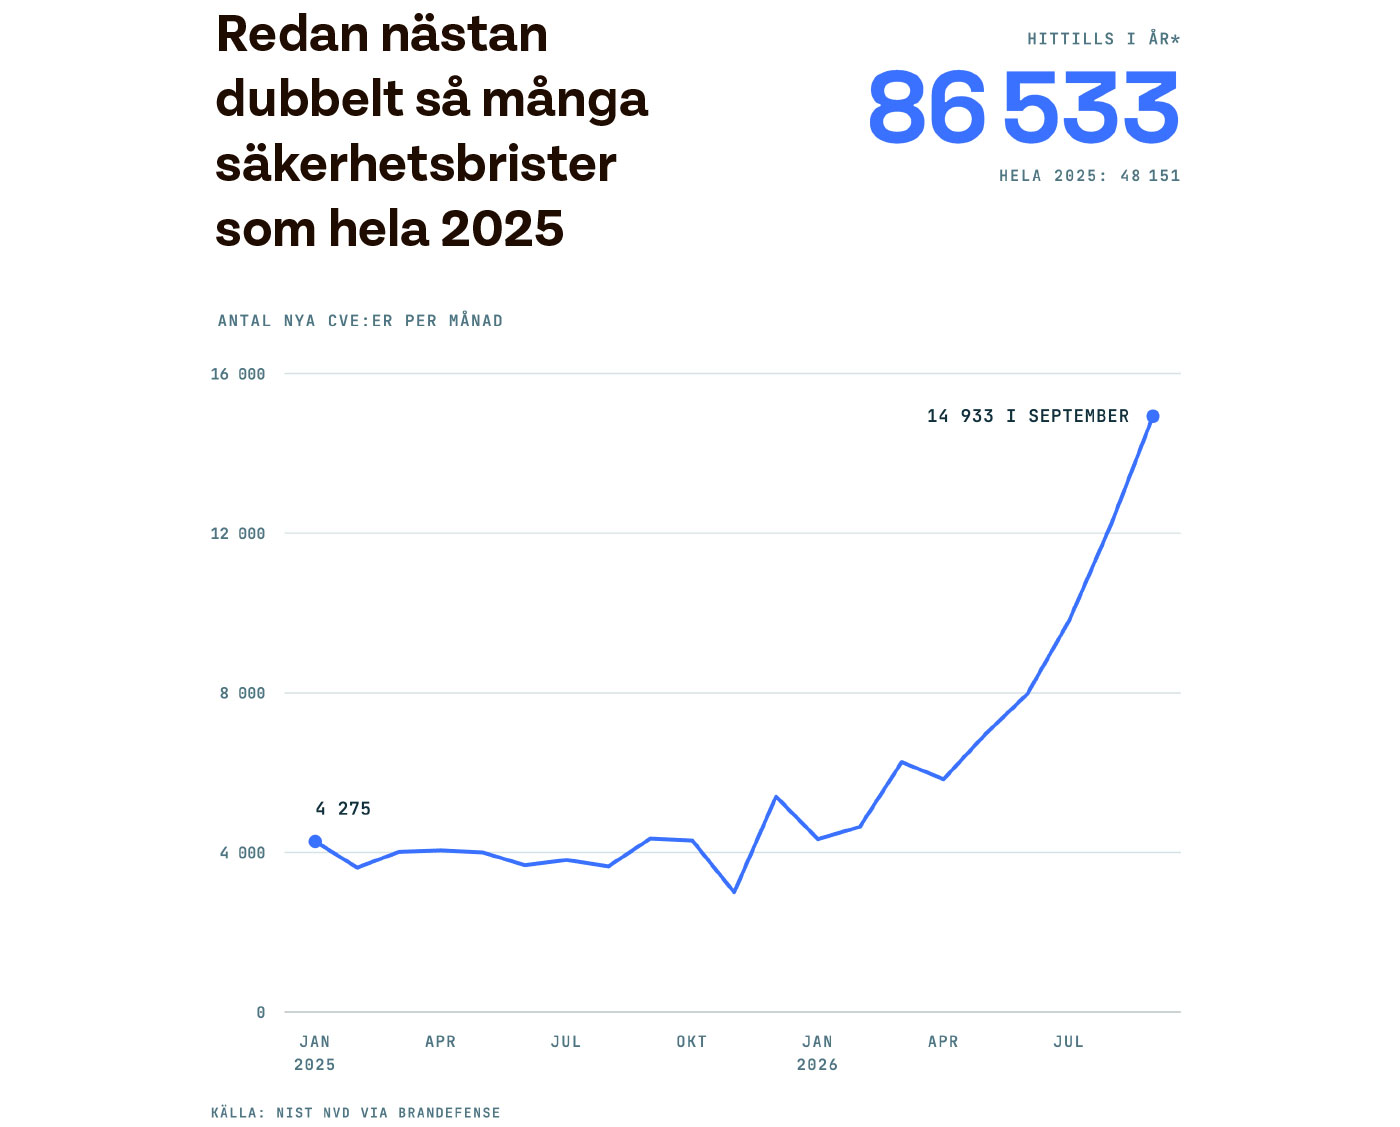
En ny säkerhetsbrist upptäcks. IT-avdelningen behöver ta reda på om den finns i företagets system och om den går att utnyttja. Därefter ska bristen åtgärdas, helst utan att uppdateringen stör verksamheten. Det är ett välbekant arbete för många företag. Vad som har förändrats är tempot. I dag börjar angreppen i genomsnitt en vecka innan uppdateringen finns, enligt Googles säkerhetsbolag Mandiant. AI kan också läsa kod och hitta svagheter som människor missat i åratal. Säkerhetsforskare använder AI för att hitta brister och täppa till dem, men samma verktyg finns för angripare. Antalet kända brister växer också snabbt. De registreras i CVE (Common Vulnerabilities and Exposures), ett offentligt register där varje brist får ett eget id-nummer. Förra året tillkom drygt 48 000 nya poster, omkring 130 om dagen. I år har det redan publicerats över 86 000, enligt den amerikanska sårbarhetsdatabasen NVD. Ett exempel kom i oktober i år. Säkerhetsforskare som använde AI hittade en allvarlig brist i PHP, tekniken bakom sju av tio webbplatser. Bristen hade funnits i koden i 14 år. Försök att utnyttja den observerades fyra dagar innan det fanns en säkerhetsuppdatering, och flera europeiska myndigheter stängde tillfälligt sina webbplatser medan de uppdaterade. För Hannes Ullman, vd och medgrundare på bifrost, illustrerar fallet hur kort tiden kan vara för att hantera en säkerhetsbrist. – Angripare behöver inte längre vara skickliga, bara välutrustade. Vad många inte tänker på är att AI också kan sätta ihop flera svagheter, som var för sig ser ofarliga ut, till en kedja som går att utnyttja. I dag kan det handla om timmar, och ibland börjar försöken innan det finns en uppdatering, säger Hannes Ullman.
 Hannes Ullman, vd och medgrundare på bifrost
För mycket information
De flesta har redan säkerhetsverktyg som jämför deras program och kodbibliotek med CVE-registret och varnar för varje träff. Men en varning säger inte om bristen faktiskt går att utnyttja hos just dem. – Skulle utvecklarna undersöka varje sårbarhet som identifieras skulle de knappt hinna göra något annat. Samtidigt vill verksamheten att de utvecklar nya funktioner. Då blir frågan: vilka av alla de här varningarna behöver vi ta hand om först?
Började i andra änden
Det är för den här nya tiden som bifrost har byggt sin plattform. Enligt Hannes Ullman letar de flesta säkerhetsverktyg efter brister och listar dem, och med AI går letandet snabbare – även för angripare. – I den kapplöpningen ligger angriparen alltid före. Så vi började i andra änden och frågade oss vad försvararen vet som angriparen aldrig kan ta reda på. Svaret är hur den egna mjukvaran normalt beter sig, säger han. Modern molnmjukvara byggs av hundratals små, separat paketerade delar, så kallade containrar. bifrost kartlägger varje container: vad den är byggd av och hur den beter sig när den körs. Kartan jämförs flera gånger om dagen med CVE-registret. Samma kunskap används för att automatiskt skriva regler för vad varje container får göra, något som kallas runtime-säkerhet, alltså skydd medan mjukvaran körs. – Vi tittar på hur mjukvaran används och kan hjälpa till att visa vilka sårbarheter som är teoretiska i just den miljön. Koden finns där men körs aldrig. Andra finns i delar som används aktivt och behöver prioriteras. I bästa fall blir listan upp till 90 procent kortare, säger Hannes Ullman.
Ett passerkort för varje del
För att förklara skyddet använder han en byggnad som liknelse. Tänk dig att varje del av mjukvaran har ett eget passerkort. Kortet öppnar de dörrar som delen behöver för sitt arbete, men inte alla dörrar i byggnaden. bifrost lär sig hur mjukvaran beter sig medan den testas och skriver ”passerkortet” automatiskt, innan mjukvaran tas i drift. Om en angripare utnyttjar en brist för att få mjukvaran att göra något annat öppnar kortet inga nya dörrar. – Att begränsa vad mjukvara får göra är ingen ny idé, men tidigare har reglerna behövt skrivas för hand. Hos oss skrivs de automatiskt och uppdateras varje gång mjukvaran ändras, säger Hannes Ullman.
Skydd även mot okända brister
– Registret berättar vilka brister världen känner till. Vårt skydd utgår från vad er mjukvara gör i normal drift, och det förändras inte av att någon hittar en ny brist i den. Därför kan skyddet stoppa angrepp även mot brister som ännu inte har upptäckts, säger Hannes Ullman.
Kan komma igång på en timme
Plattformen riktar sig till företag som utvecklar och driver molnmjukvara i containrar, särskilt verksamheter som hanterar personuppgifter, finansiell information eller hälsodata. Den kopplas in i företagets befintliga flöde för utveckling och driftsättning, enligt Hannes Ullman på ungefär en timme. – bifrost tittar på det som faktiskt körs, lär sig hur det beter sig och sorterar sårbarheterna i bakgrunden. Inom en dag har de flesta en första bild, och när inlärningen är klar kan det blockerande skyddet slås på. Utvecklarnas tid går till att bygga tjänsten, inte till att gå igenom listor, säger Hannes Ullman.
Fyra frågor till ledningen
Ett skydd under drift kan ge företaget mer tid att hantera en brist, men det ersätter inte behovet av att åtgärda den, framhåller Hannes Ullman. Sedan januari gäller cybersäkerhetslagen, som lägger ett uttryckligt ansvar för cybersäkerheten på ledningen i de verksamheter som omfattas. För en vd eller styrelse handlar det enligt honom om att kunna ställa frågor som verksamheten kan besvara: Har vi den berörda mjukvaran? Var finns den? Kan bristen utnyttjas hos oss? Och vad gör vi åt den? – Ställ dessa frågor och se om ni kan svara inom en timme. När angrepp går snabbare behöver försvarssidan också mer automation, så att människorna får tydliga signaler att fatta beslut utifrån.
Läs mer på www.bifrostsec.com