24. Sep 2026
|
Business
Wer beherrscht die KI? – mit Dr. Dennis-Kenji Kipker, Professor für IT-Sicherheitsrecht an der Hochschule Bremen und Research Director des cyberintelligence.institute
Journalist: Thomas Soltau
|
Foto: cyberintelligence.institute, Getty Images/unsplash
Der europäische AI Act soll Leitplanken für eine rasant wachsende Technologie setzen. Cybersicherheitsexperte Dr. Dennis-Kenji Kipker, Professor für IT-Sicherheitsrecht an der Hochschule Bremen und Research Director des cyberintelligence.institute, ordnet ein, was Regulierung leisten kann.
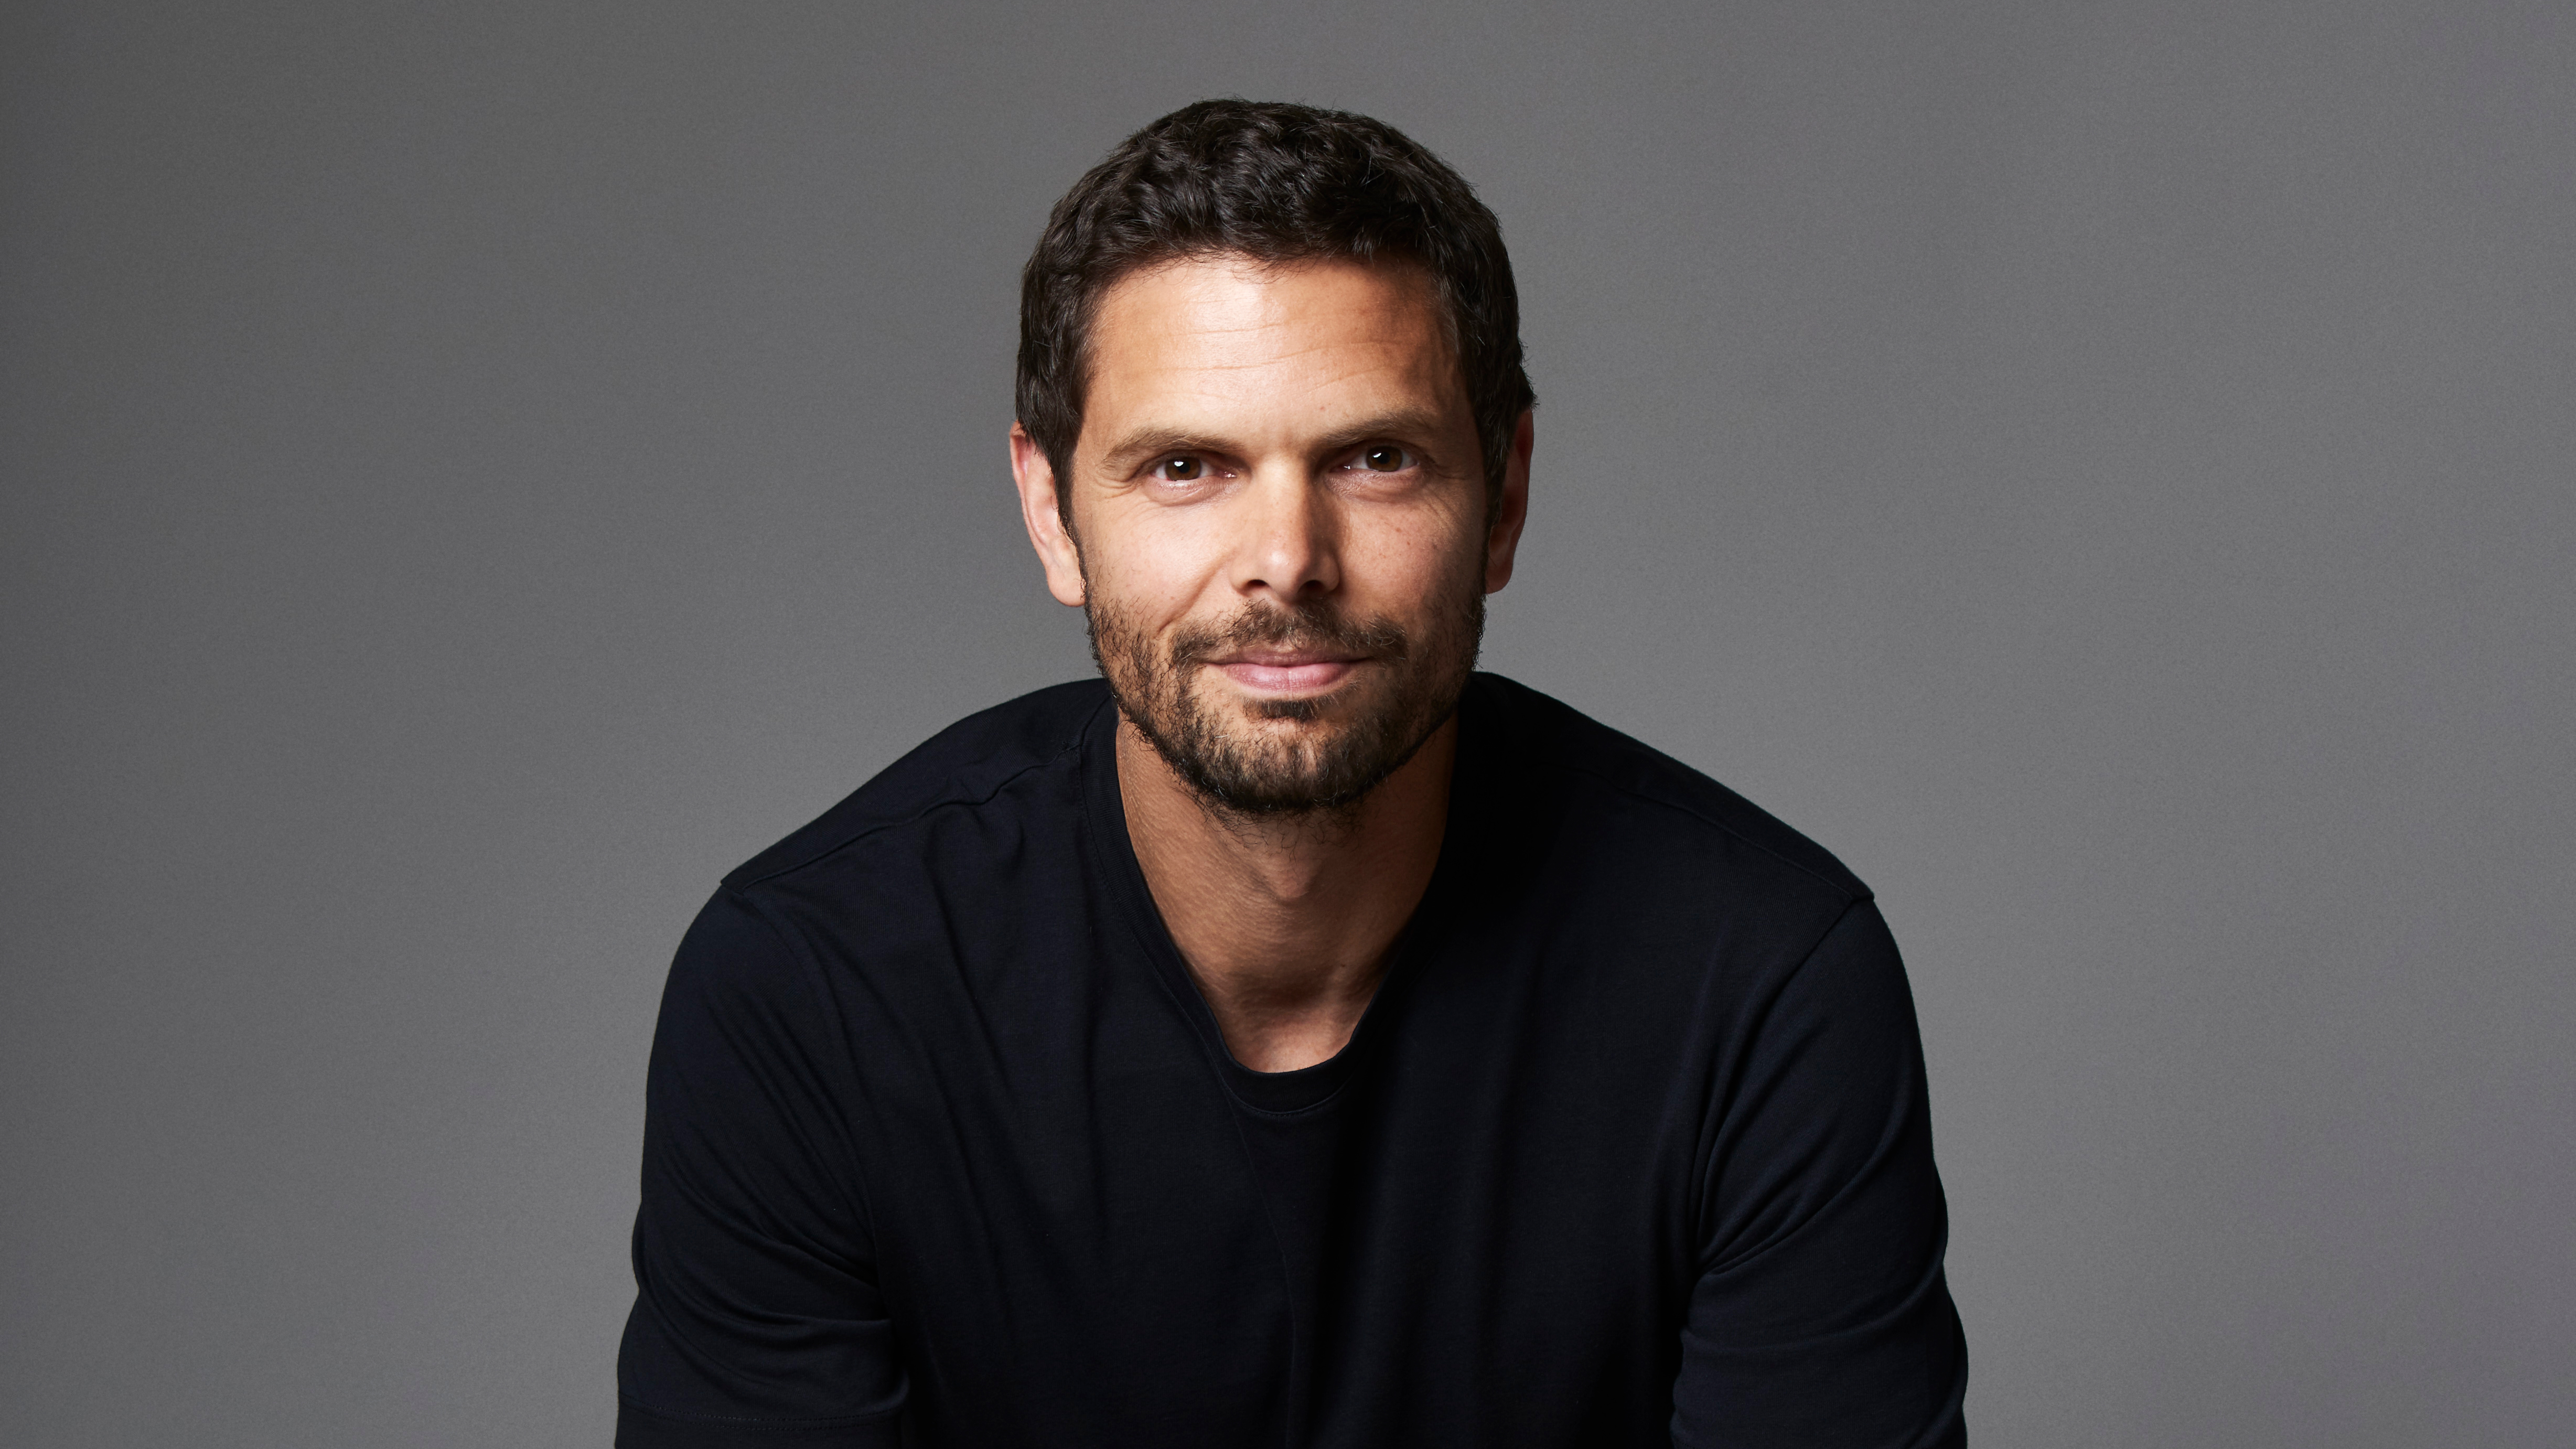
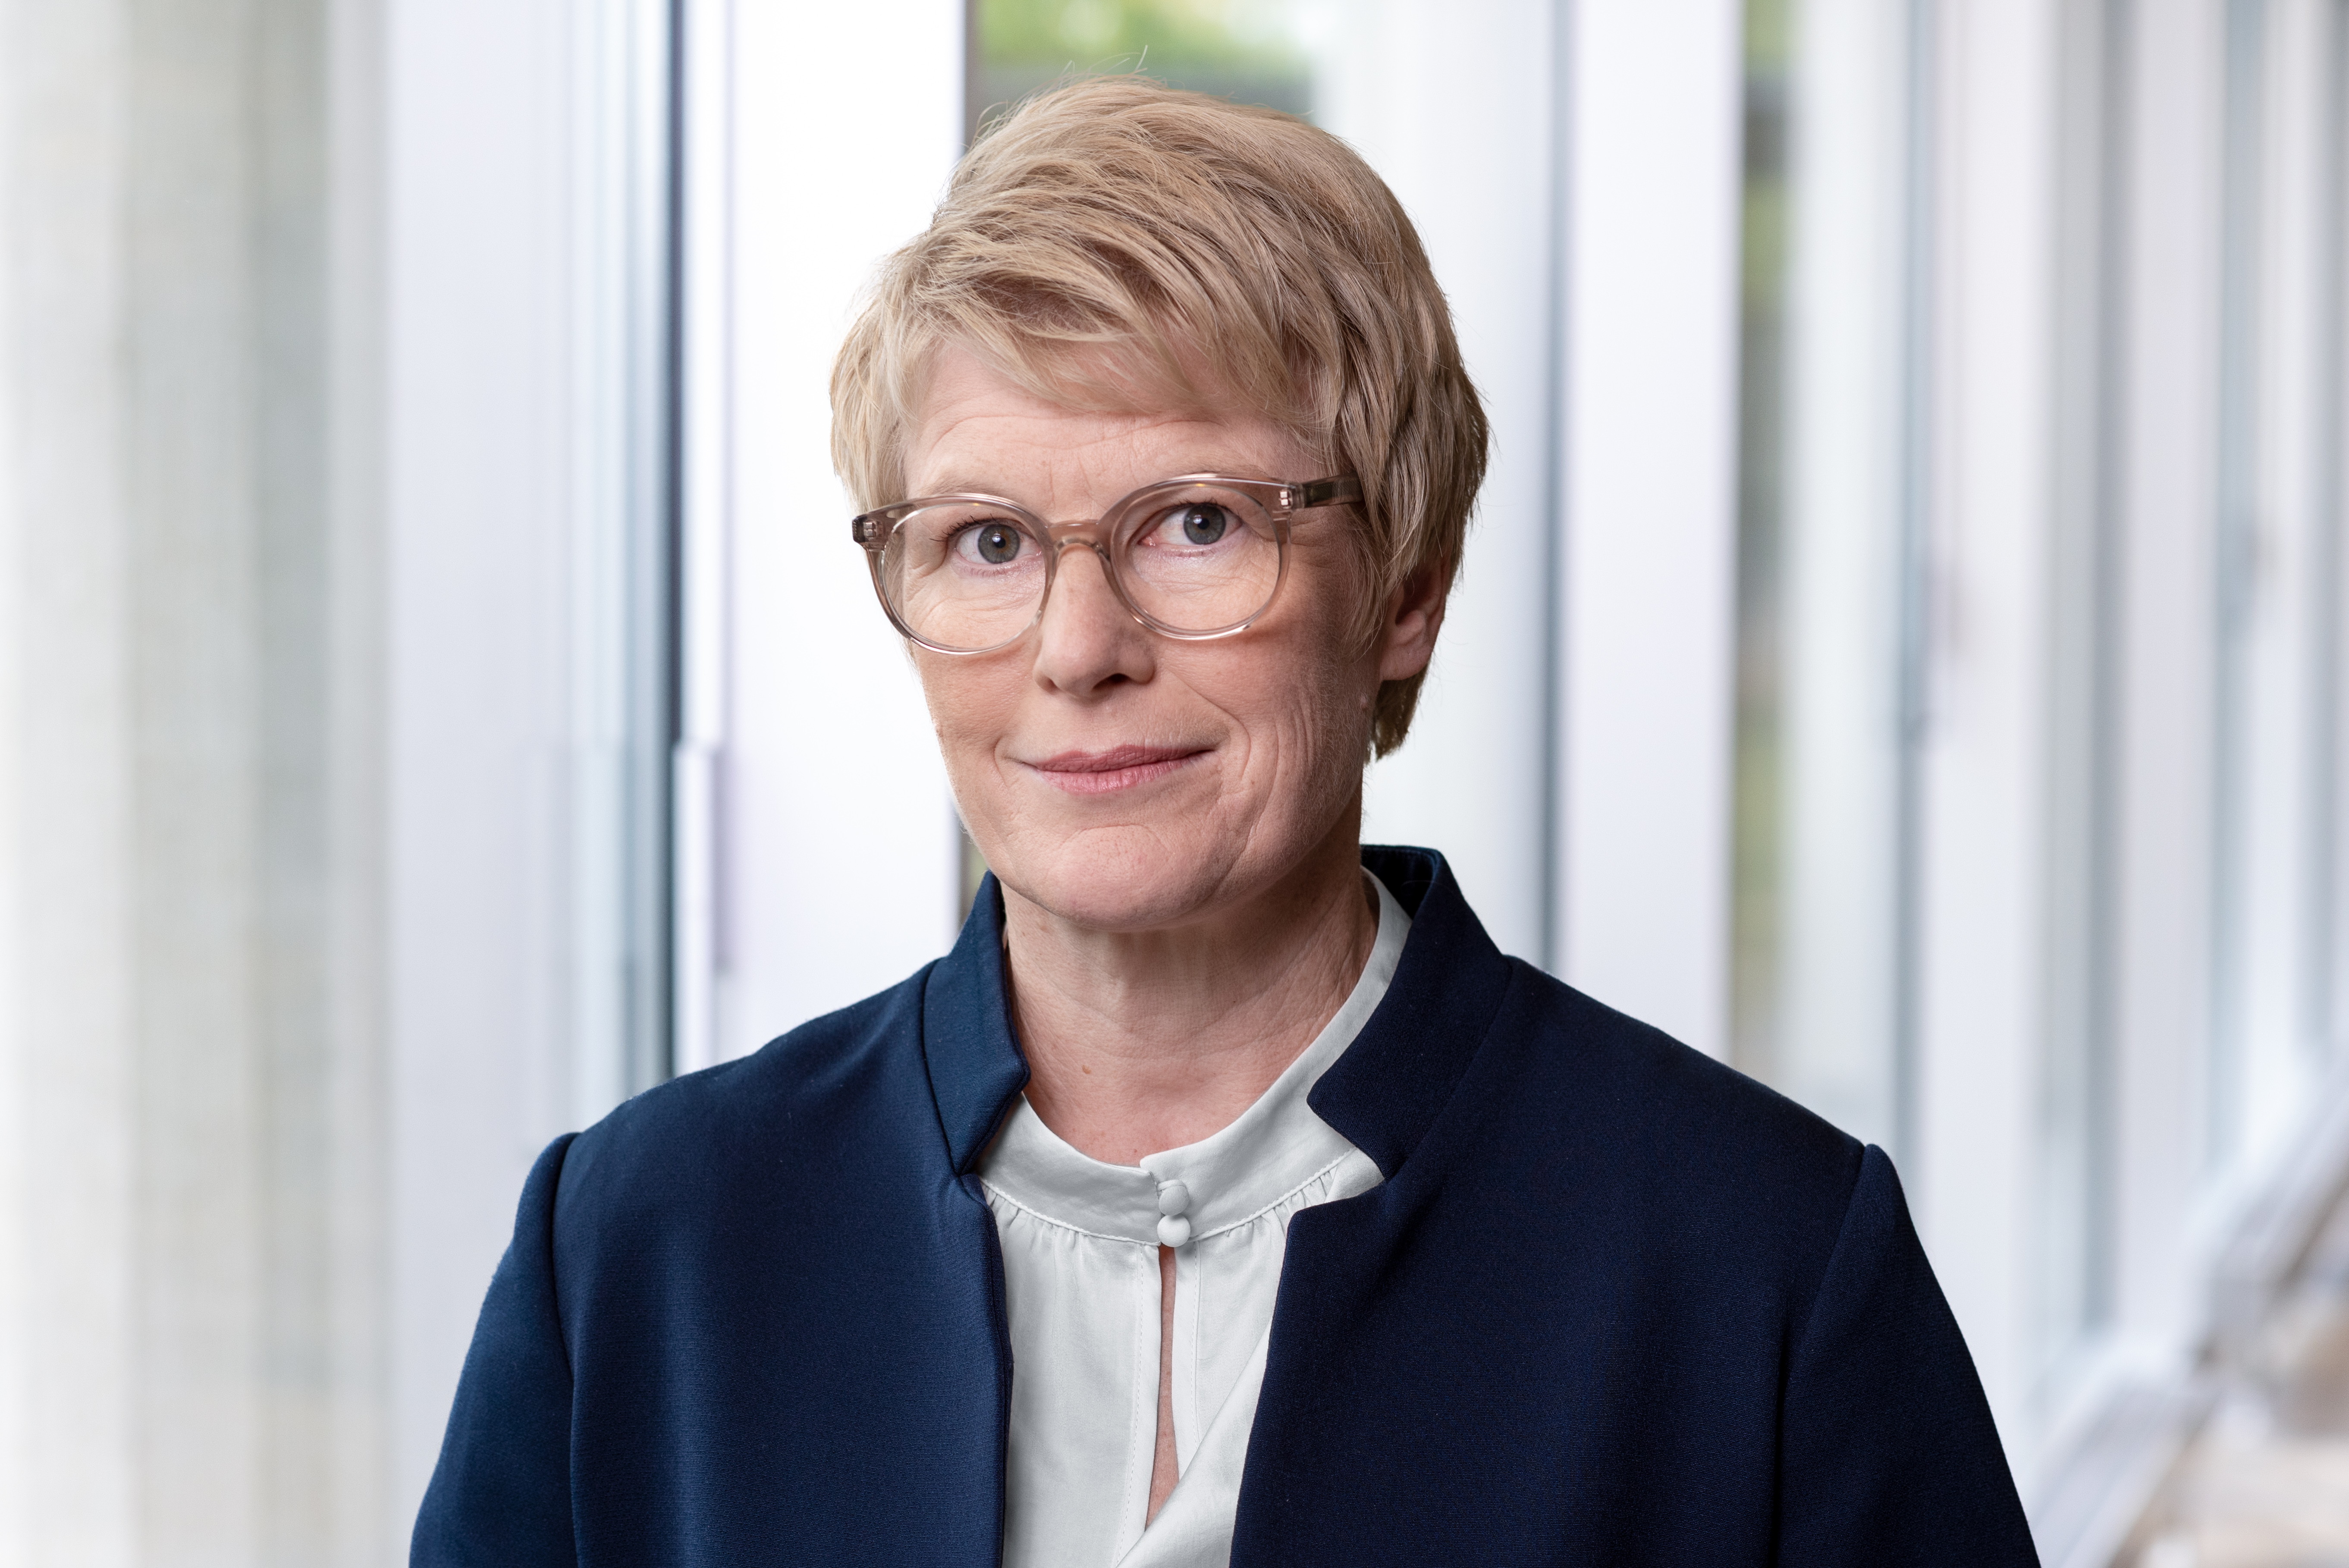
Dr. Dennis-Kenji Kipker, Professor für IT-Sicherheitsrecht an der Hochschule Bremen und Research Director des cyberintelligence.institute
Der AI Act gilt als weltweites Regelwerk für Künstliche Intelligenz. Hat Europa damit einen realistischen Ordnungsrahmen geschaffen oder regulieren wir eine Technologie, die uns bereits enteilt ist? Der AI Act ist ein Ordnungsrahmen für den KI-Einsatz – und nicht der Versuch, den Wettlauf um KI-Modelle zu gewinnen. Das wird leider oftmals missverstanden. Und dieses europäische Ziel ist durchaus realistisch, weil der AI Act Risiken staffelt und damit Rechtssicherheit sowie den dringend notwendigen Mindestschutz für disruptive technologische Innovationen schafft, die mittlerweile allgegenwärtig auf den Markt drängen.
Die europäische KI-Regulierung tritt schrittweise in Kraft, während sich leistungsfähige Modelle im Monatsrhythmus weiterentwickeln. Wie aktuell ist der AI Act aus heutiger Sicht noch? Aus heutiger Sicht ist der AI Act als Prinzipiengesetz durchaus noch aktuell, weil er an Governance ansetzt, nicht an einzelnen KI-Modellgenerationen. Das ist ein seit Jahren bewährtes Prinzip europäischer Technologieregulierung. Die Umsetzung verläuft aber langsamer als die Entwicklung der Modellzyklen, denn alles andere wäre auch nicht wirklich abbildbar.
KI wird zunehmend für Cyberangriffe, Deepfakes und automatisierte Manipulation eingesetzt. Wird dieser Aspekt in der aktuellen Regulierung berücksichtigt? Sicherheitsrisiken wie KI-gestützte Angriffe, Deepfakes und automatisierte Manipulation werden im AI Act zwar mitgedacht, aber nicht allein durch den AI Act gelöst. Hier muss man auch realistisch bleiben: Ein Gesetz allein sorgt nicht zwangsläufig für mehr Cybersicherheit. Die Vermeidung von Missbrauch in der Fläche, so von Betrug oder Desinformation, bleibt vornehmlich eine Frage von operativen Kontrollen, Plattformregulierung und klassischer Cyberprävention.
Der AI Act ist ein Ordnungsrahmen für den KI-Einsatz – und nicht der Versuch, den Wettlauf um KI-Modelle zu gewinnen.
Die USA setzen auf freiwillige Standards, China auf staatliche Kontrolle. Was sagt dieser Vergleich über den tatsächlichen Reifegrad der europäischen KI-Governance aus? Der Vergleich mit den USA und China offenbart unterschiedliche AI-Governance-Logiken: In den USA dominieren sektorale Regeln und freiwillige Standards, politisch teils mit einem deutlichen Fokus auf möglichst großen Innovationsfreiräumen für KI-Entwickler. China hingegen setzt deutlich stärker auf staatliche Aufsicht und restriktive Vorgaben. Europas Ansatz liegt damit verglichen letztlich im Mittelfeld zwischen Innovationsoffenheit und Regulierung.
Unternehmen berichten von Unsicherheit bei der praktischen Umsetzung des AI Act. Sind wir regulatorisch weiter als organisatorisch und technisch? Das kann man nicht per se sagen, denn die Regulierung folgt zwangsläufig der technischen Entwicklung und nicht umgekehrt. Soweit es aber die Umsetzung eben jener „Leitplanken“ zur KI-Entwicklung und Verwendung anbelangt, haben nach wie vor viele Unternehmen die gesetzlichen Anforderungen nicht umgesetzt. Das hat vor allem auch mit der Art zu tun, wie AI gegenwärtig betrieblich integriert wird, nämlich vornehmlich aus der Cloud als Software-as-a-Service (SaaS)-Lösung. Das führt zum einen dazu, dass die KI-gestützte Wertschöpfung nur sehr begrenzt stattfindet, weil das volle Potenzial der möglichen Anwendungen nicht genutzt wird, und zum anderen dazu, dass es immer wieder an den organisatorischen und strukturellen Basics des KI-Einsatzes fehlt, wie beispielsweise an einer KI-Leitlinie im Unternehmen.
Ein Gesetz allein sorgt nicht zwangsläufig für mehr Cybersicherheit.