2 okt 2026
|
Gesponsord
Cyberweerbaarheid begint waar je controle houdt
Cyberweerbaarheid draait volgens Dawn Technology niet om alles dichttimmeren, maar om grip houden op wat er echt toe doet. Digitale risico’s inzichtelijk maken, kritieke systemen beschermen en gericht voorbereiden op dreigingen: dat is de kern van een pragmatische aanpak. Niet alles vervangen, maar investeren in wat telt, met diepgaande technische expertise en maatwerk als uitgangspunt.
Begin bij de risico’s De komst van NIS2 maakt cybersecurity nadrukkelijker tot een bestuurlijke verantwoordelijkheid. Voor veel middelgrote organisaties betekent dat een nieuwe blik op hun digitale weerbaarheid. Niet alleen de eigen systemen zijn relevant, want ook leveranciers, onderleveranciers en verouderde software kunnen de continuïteit bedreigen.
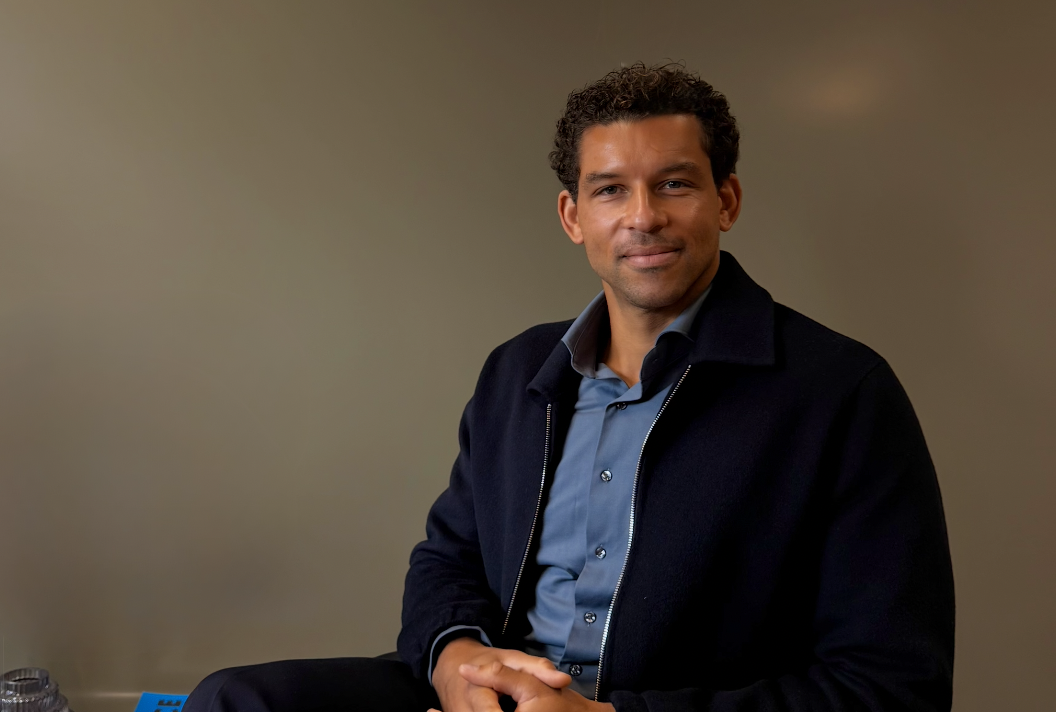
“De eerste stap is weten waar de risico’s zitten”, zegt Anouk van der Gracht, Director Regulatory Services bij Dawn Technology. “Je moet eerst inzicht hebben in je risico’s: wat staat er werkelijk op het spel en hoe beoordeel je dat?” Onder andere een technische analyse van kritieke software en datastromen maakt zichtbaar waar kwetsbaarheden zitten en welke onderdelen essentieel zijn.
Vooral legacy-systemen verdienen aandacht. Organisaties blijven ze soms gebruiken omdat ze nog functioneren. “Het kan een soort zwart gat worden”, stelt Van der Gracht. “Zolang het systeem blijft draaien, is er weinig aanleiding om te onderzoeken waar de kwetsbaarheden precies zitten.” Dat betekent niet per definitie dat het volledige IT-landschap moet worden vervangen, omdat het gericht beveiligen en waar nodig isoleren van kritieke onderdelen veel effectiever kan zijn.
Wat als het toch gebeurt? Digitale dreigingen zijn daarnaast nooit volledig uit te sluiten. Daarom gaat cybersecurity niet alleen over het voorkomen van een aanval, maar ook over wat er gebeurt als die toch plaatsvindt. Daarbij is het belangrijk om de infrastructuur goed te kennen en direct met betrokken partijen te kunnen schakelen. Een goede voorbereiding kan de impact aanzienlijk beperken, en de verhoogde alertheid rond de NAVO-top illustreerde volgens Van der Gracht het belang daarvan. “Als je vooraf weet dat een verhoogde dreiging eraan komt, kun je je technisch team daarop voorbereiden en sneller maatregelen nemen.”
Van inzichten naar actie Dawn Technology werkt daarbij met een aanpak in drie stappen. Eerst brengt een risicoassessment de belangrijkste kwetsbaarheden en kritieke systemen in kaart, en vervolgens wordt gekeken naar het herstelvermogen: hoe snel kan de organisatie na een incident weer operationeel zijn? Een back-up is pas waardevol als duidelijk is hoe snel die kan worden teruggezet. Kan dat binnen vier uur of duurt het een hele dag? Dat verschil kan grote gevolgen hebben voor de bedrijfsvoering. De derde stap is het aanpassen of vervangen van software en systemen die onvoldoende kunnen worden beveiligd. “Met die drie stappen kun je op een praktische manier de mogelijke impact van een incident terugbrengen”, aldus Van der Gracht.
Met drie stappen kun je de mogelijke impact terugbrengen
Dawn Technology ondersteunt organisaties met interim-expertise, bewustwordingsprogramma’s en softwareaanpassingen. Ook patchmanagement en modernisering van legacy-systemen kunnen onderdeel zijn van de samenwerking. Deze praktische aanpak sluit ook aan bij de technische achtergrond van Dawn Technology. Het bedrijf ontwikkelt maatwerksoftware en helpt organisaties bij hosting en complexe IT-vraagstukken. Daardoor weet het bedrijf ook hoe de systemen die moeten worden beveiligd in de praktijk functioneren.
Een standaardoplossing is daarom niet vanzelfsprekend de beste oplossing, verklaart Van der Gracht: “Je moet eerst goed weten waar een organisatie nu staat. Wat gebeurt er al en wat gaat goed? Van daaruit kun je gericht de volgende stap zetten. Dan krijg je mensen ook mee.” Bestaande tooling hoeft dus niet zonder meer te verdwijnen. Als een oplossing veilig en goed werkt, kan daarop worden voortgebouwd. Het voornaamste doel is risico’s verkleinen zonder de organisatie onnodig op haar kop te zetten.
Je moet eerst goed weten waar een organisatie nu staat
Weerbaarheid als continu proces Digitale weerbaarheid stopt nooit. Dreigingen veranderen, systemen worden aangepast en nieuwe afhankelijkheden ontstaan. Daarom moeten organisaties hun risico’s regelmatig opnieuw beoordelen. “Je moet voortdurend blijven verbeteren”, benadrukt Van der Gracht. Cybersecurity wordt zo onderdeel van de dagelijkse bedrijfsvoering en is niet alleen een kwestie van compliance.
Ook AI en digitale soevereiniteit maken bewuste keuzes over data belangrijk. Waar staat gevoelige informatie, wie heeft toegang en hoeveel grip en eigenaarschap houdt een organisatie over AI-toepassingen en de besluitvorming? Dawn Technology helpt klanten de controle te behouden, via de juiste inrichting. Dat kan een Europese cloudoplossing zijn, een combinatie van cloud en on-premise of een gespreide infrastructuur. De keuze hangt af van de data, organisatie en risico’s. Volledige veiligheid is volgens Van der Gracht niet te garanderen. “Schade door een aanval is nooit helemaal uit te sluiten. Maar door je goed voor te bereiden, kun je de impact wel aanzienlijk beperken.”
Gesponsord
Gesponsord
© Copyright 2025 - Contentway. All rights reserved.
Webdesign & Development by Pola Studio | Digital Agency Hamburg