26. Sep 2025
|
Business
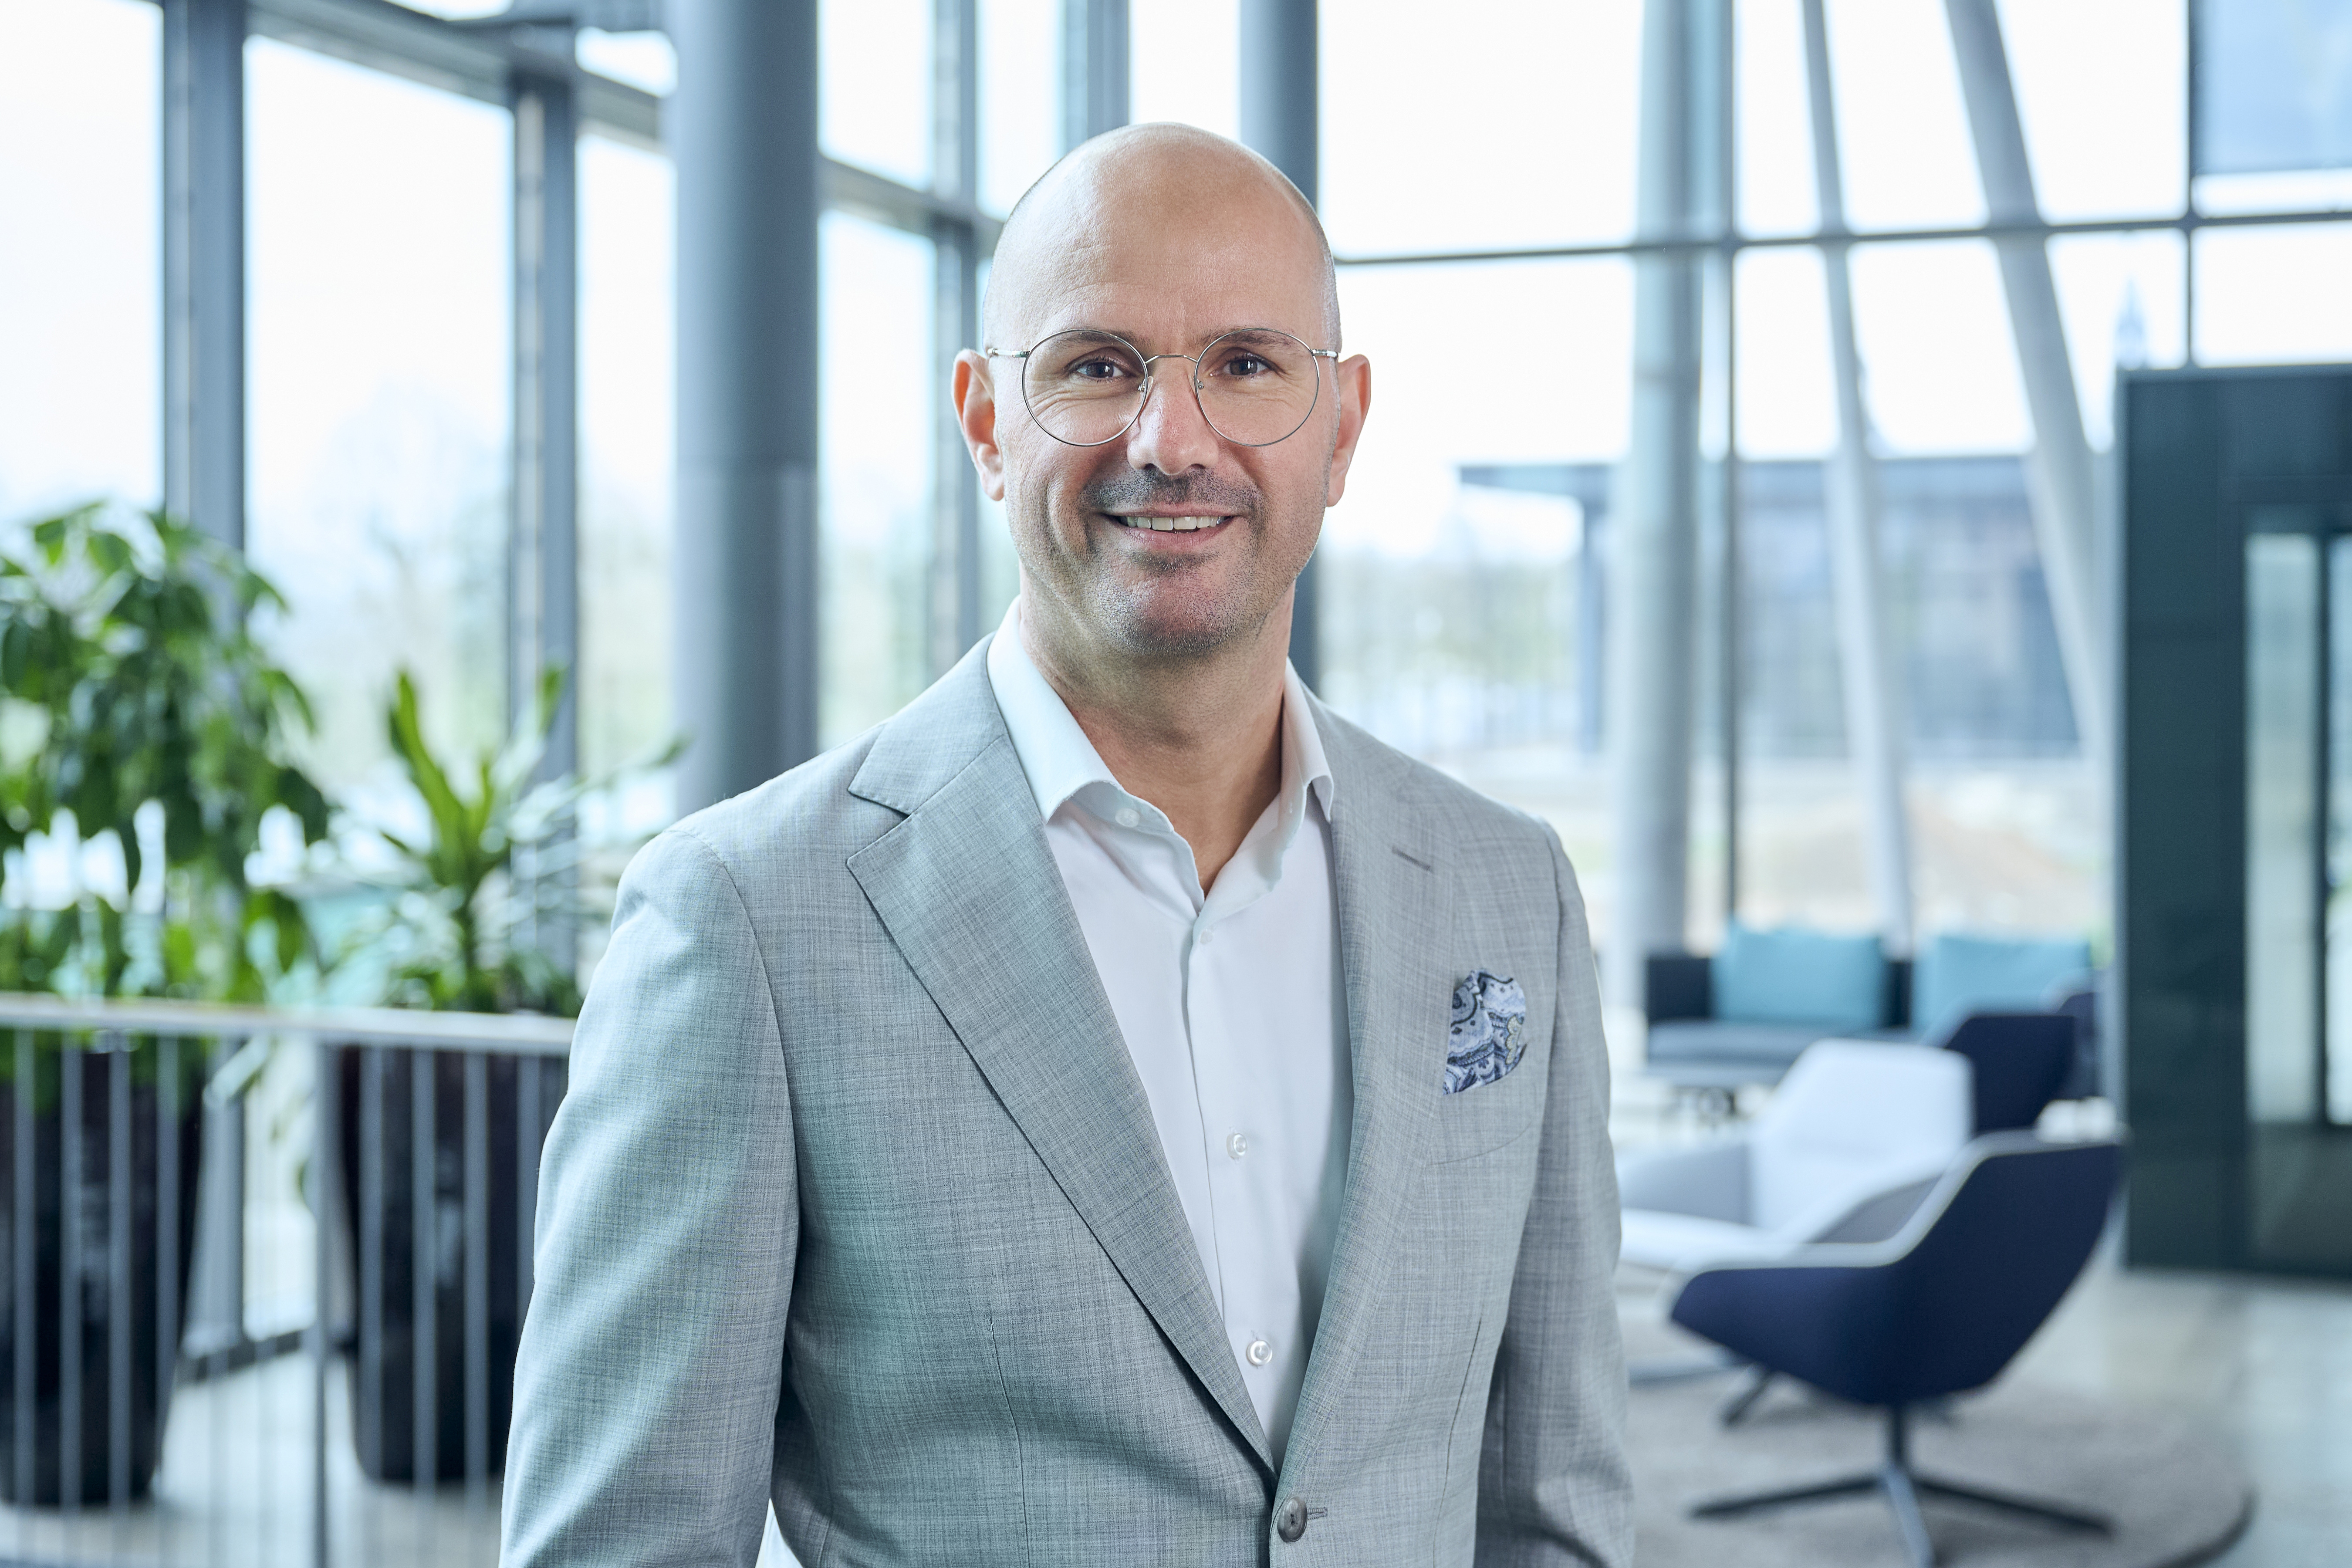
„Der Aufwand ist in unser aller Sinne“ – mit Dr. Jannis Stemmann, CEO von CyberCompare
Journalist: Armin Fuhrer
|
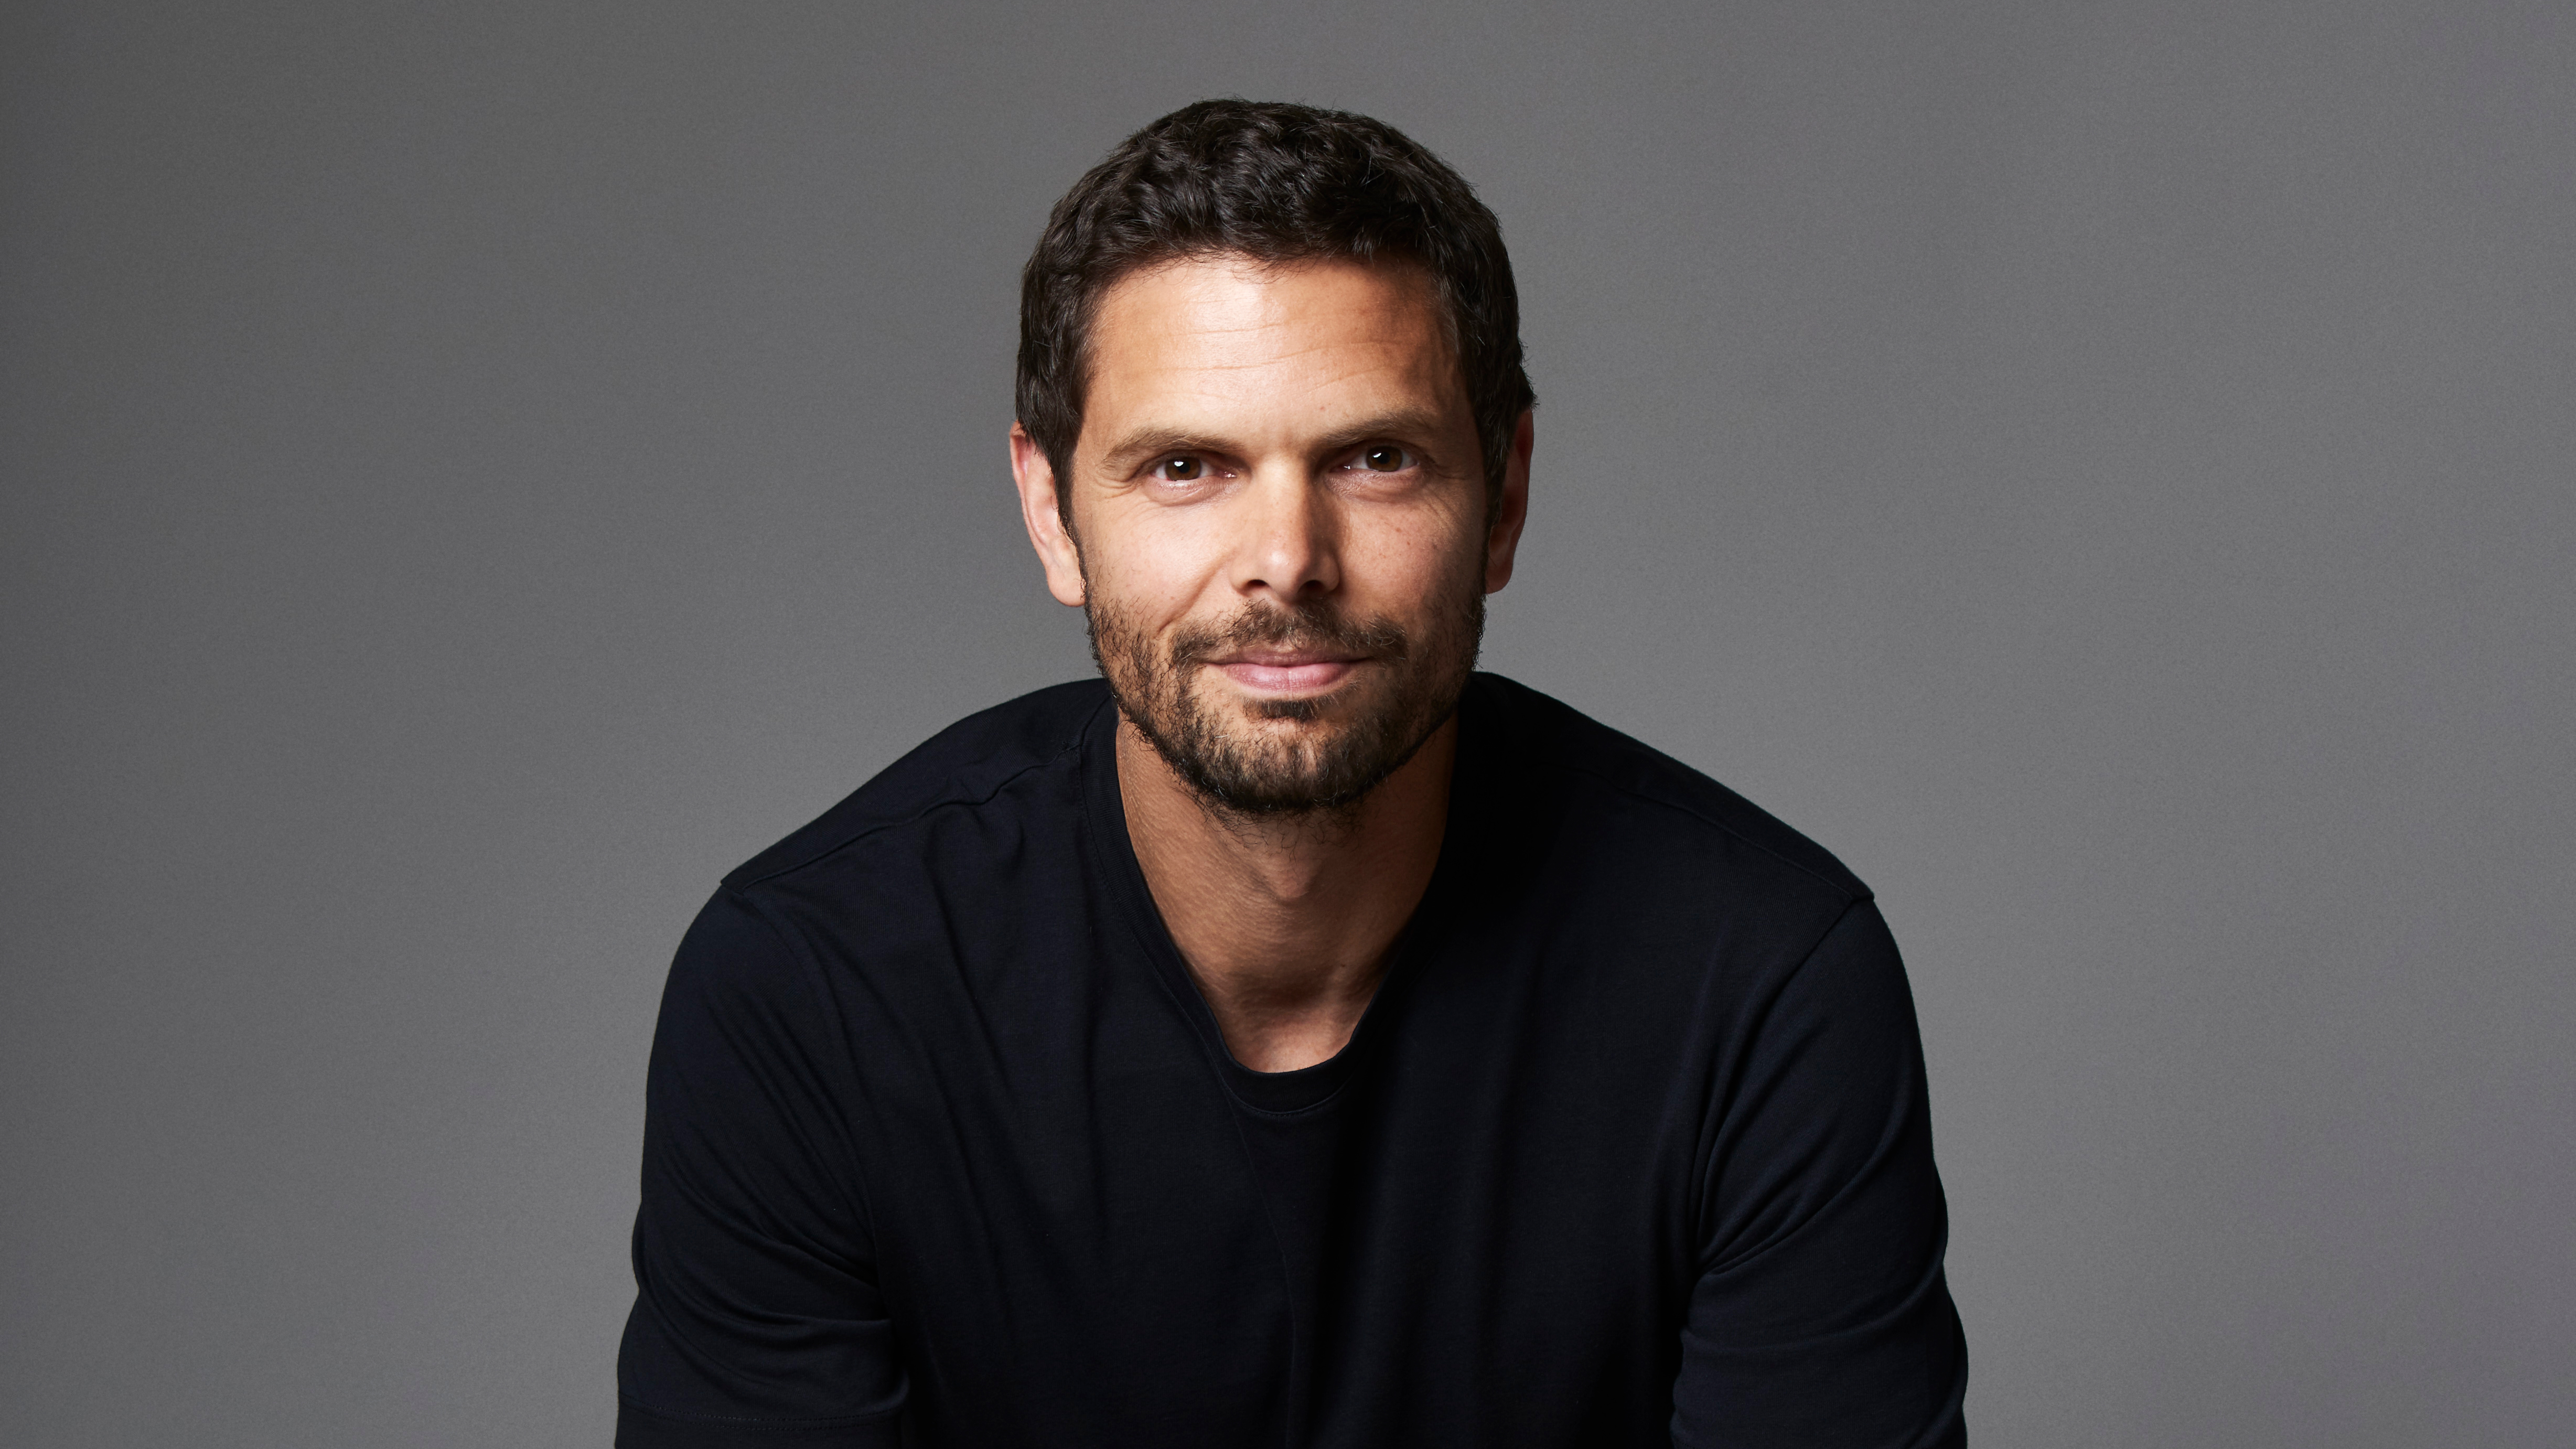
Foto: Presse, Nastuh Abootalebi
Beim „Third Party Risk Management“ sollten Unternehmen mit einem simplen Prozess und einer selektiven Auswahl der kritischsten Lieferanten starten.
Dr. Jannis Stemmann, CEO von CyberCompare
Die meisten Standards in der Informationssicherheit, so auch der aktuelle Regierungsentwurf zum NIS2-Umsetzungsgesetz, beinhalten ausdrücklich den Grundsatz der Angemessenheit von Sicherheitsniveau und Risiko. Bei der Angemessenheit von Maßnahmen sollen auch Umsetzungskosten berücksichtigt werden. Es wird also niemand gezwungen, immer überall Security zu optimieren. Und es geht auch nicht darum, bei allen Lieferanten flächendeckend Security-Audits durchzuführen, „sondern darum, reale Risiken für Unternehmen und öffentliche Stellen pragmatisch und wirtschaftlich zu vermeiden“ betont Jannis Stemmann, CEO von CyberCompare.
Herr Stemmann, können Sie Tipps und Tricks aus der Praxis nennen? Es sollten wichtige Fragen grundsätzlich geklärt sein: Wer kümmert sich um die Nachverfolgung von Punkten, die sich aus Prüfungen von Lieferanten ergeben? Beispielsweise um die Bewertung von Rückmeldungen aus externen Scans und Fragebögen, und der Abstimmung zwischen verschiedenen Abteilungen? Wir empfehlen in den meisten Fällen, erstmal mit einem simplen Prozess und einer selektiven Auswahl der kritischsten Lieferanten zu starten. Ansonsten wird das eigene Team schnell überrollt von der zusätzlichen Arbeitslast.
Wie sollte der Prozess für die Cyber-Risikobewertung eines neuen kritischen Lieferanten aussehen? Das hängt von der Ausgangslage und den möglichen Auswirkungen eines möglichen Cyberangriffs auf den Lieferanten ab. Bei einem mittelständischen Betrieb wird meist die einzig praktikable Option sein, sich in den Verträgen die Konformität mit Cyber Resilience Act, NIS2, eine Zertifizierung gem. ISO 27001 oder ähnlichem bestätigen zu lassen – bis hin zu aufwendigeren Nachweisen in Form eines BSI C5 oder SOC2 Testats. Für DORA-regulierte Finanzinstitute oder Organisationen im Verteidigungssektor kann das hingegen eine individuelle Bedrohungsanalyse, Erfassung von Selbstauskünften, Schwachstellenscans bis hin zu Tests der Wirksamkeit von Maßnahmen über Audits, Pen Tests, Purple Teamings und gemeinsamen Notfallübungen bedeuten. Die durchgeführten Kontrollen und Stresstests müssen dokumentiert werden, um den aufsichtsrechtlichen Berichtspflichten nachzukommen. Betreiber kleinerer kritischer Infrastrukturen wie kommunale Versorger, Kliniken oder Transportbetriebe werden einen Mittelweg der beschriebenen Alternativen im Rahmen ihrer Budgets wählen. Ich denke aber, dieser teils erhebliche Aufwand ist in unser aller Sinne, schließlich geht es dabei um den Schutz lebenswichtiger Einrichtungen.
Und wie sollte ein Unternehmen reagieren, wenn sich das Risiko eines Lieferanten dramatisch ändert? Wenn ein Unternehmen rechtzeitig erkennt, dass das Risiko durch einen Cyberangriff bei einem Lieferanten tatsächlich gestiegen ist, bevor dies zu merklichen Konsequenzen geführt hat, ist das ja erstmal ein großer Erfolg des Monitorings und der präventiven Systeme. Auch in dieser Situation hängt es stark von den regulatorischen Vorgaben ab, welche Maßnahmen notwendig sind. In jedem Fall macht es auch für nichtregulierte Unternehmen Sinn, bei kritischen Dienstleistungen und Systemen die Auswirkungen eines Ausfalls auf den Geschäftsbetrieb zu durchdenken, damit man beim Ernstfall nicht bei Null startet. Für mich ist eine logische Herangehensweise die gemeinsame Festlegung von Recovery Time mit der Geschäftsleitung.