2. Sep 2024
|
Wirtschaft
„Erhöhte Cyberbedrohungen erfordern neue Sicherheitsarchitekturen“ – mit Mario Zillmann
Journalist: Thomas Soltau
|
Foto: Presse, Shamin Haky/unsplash
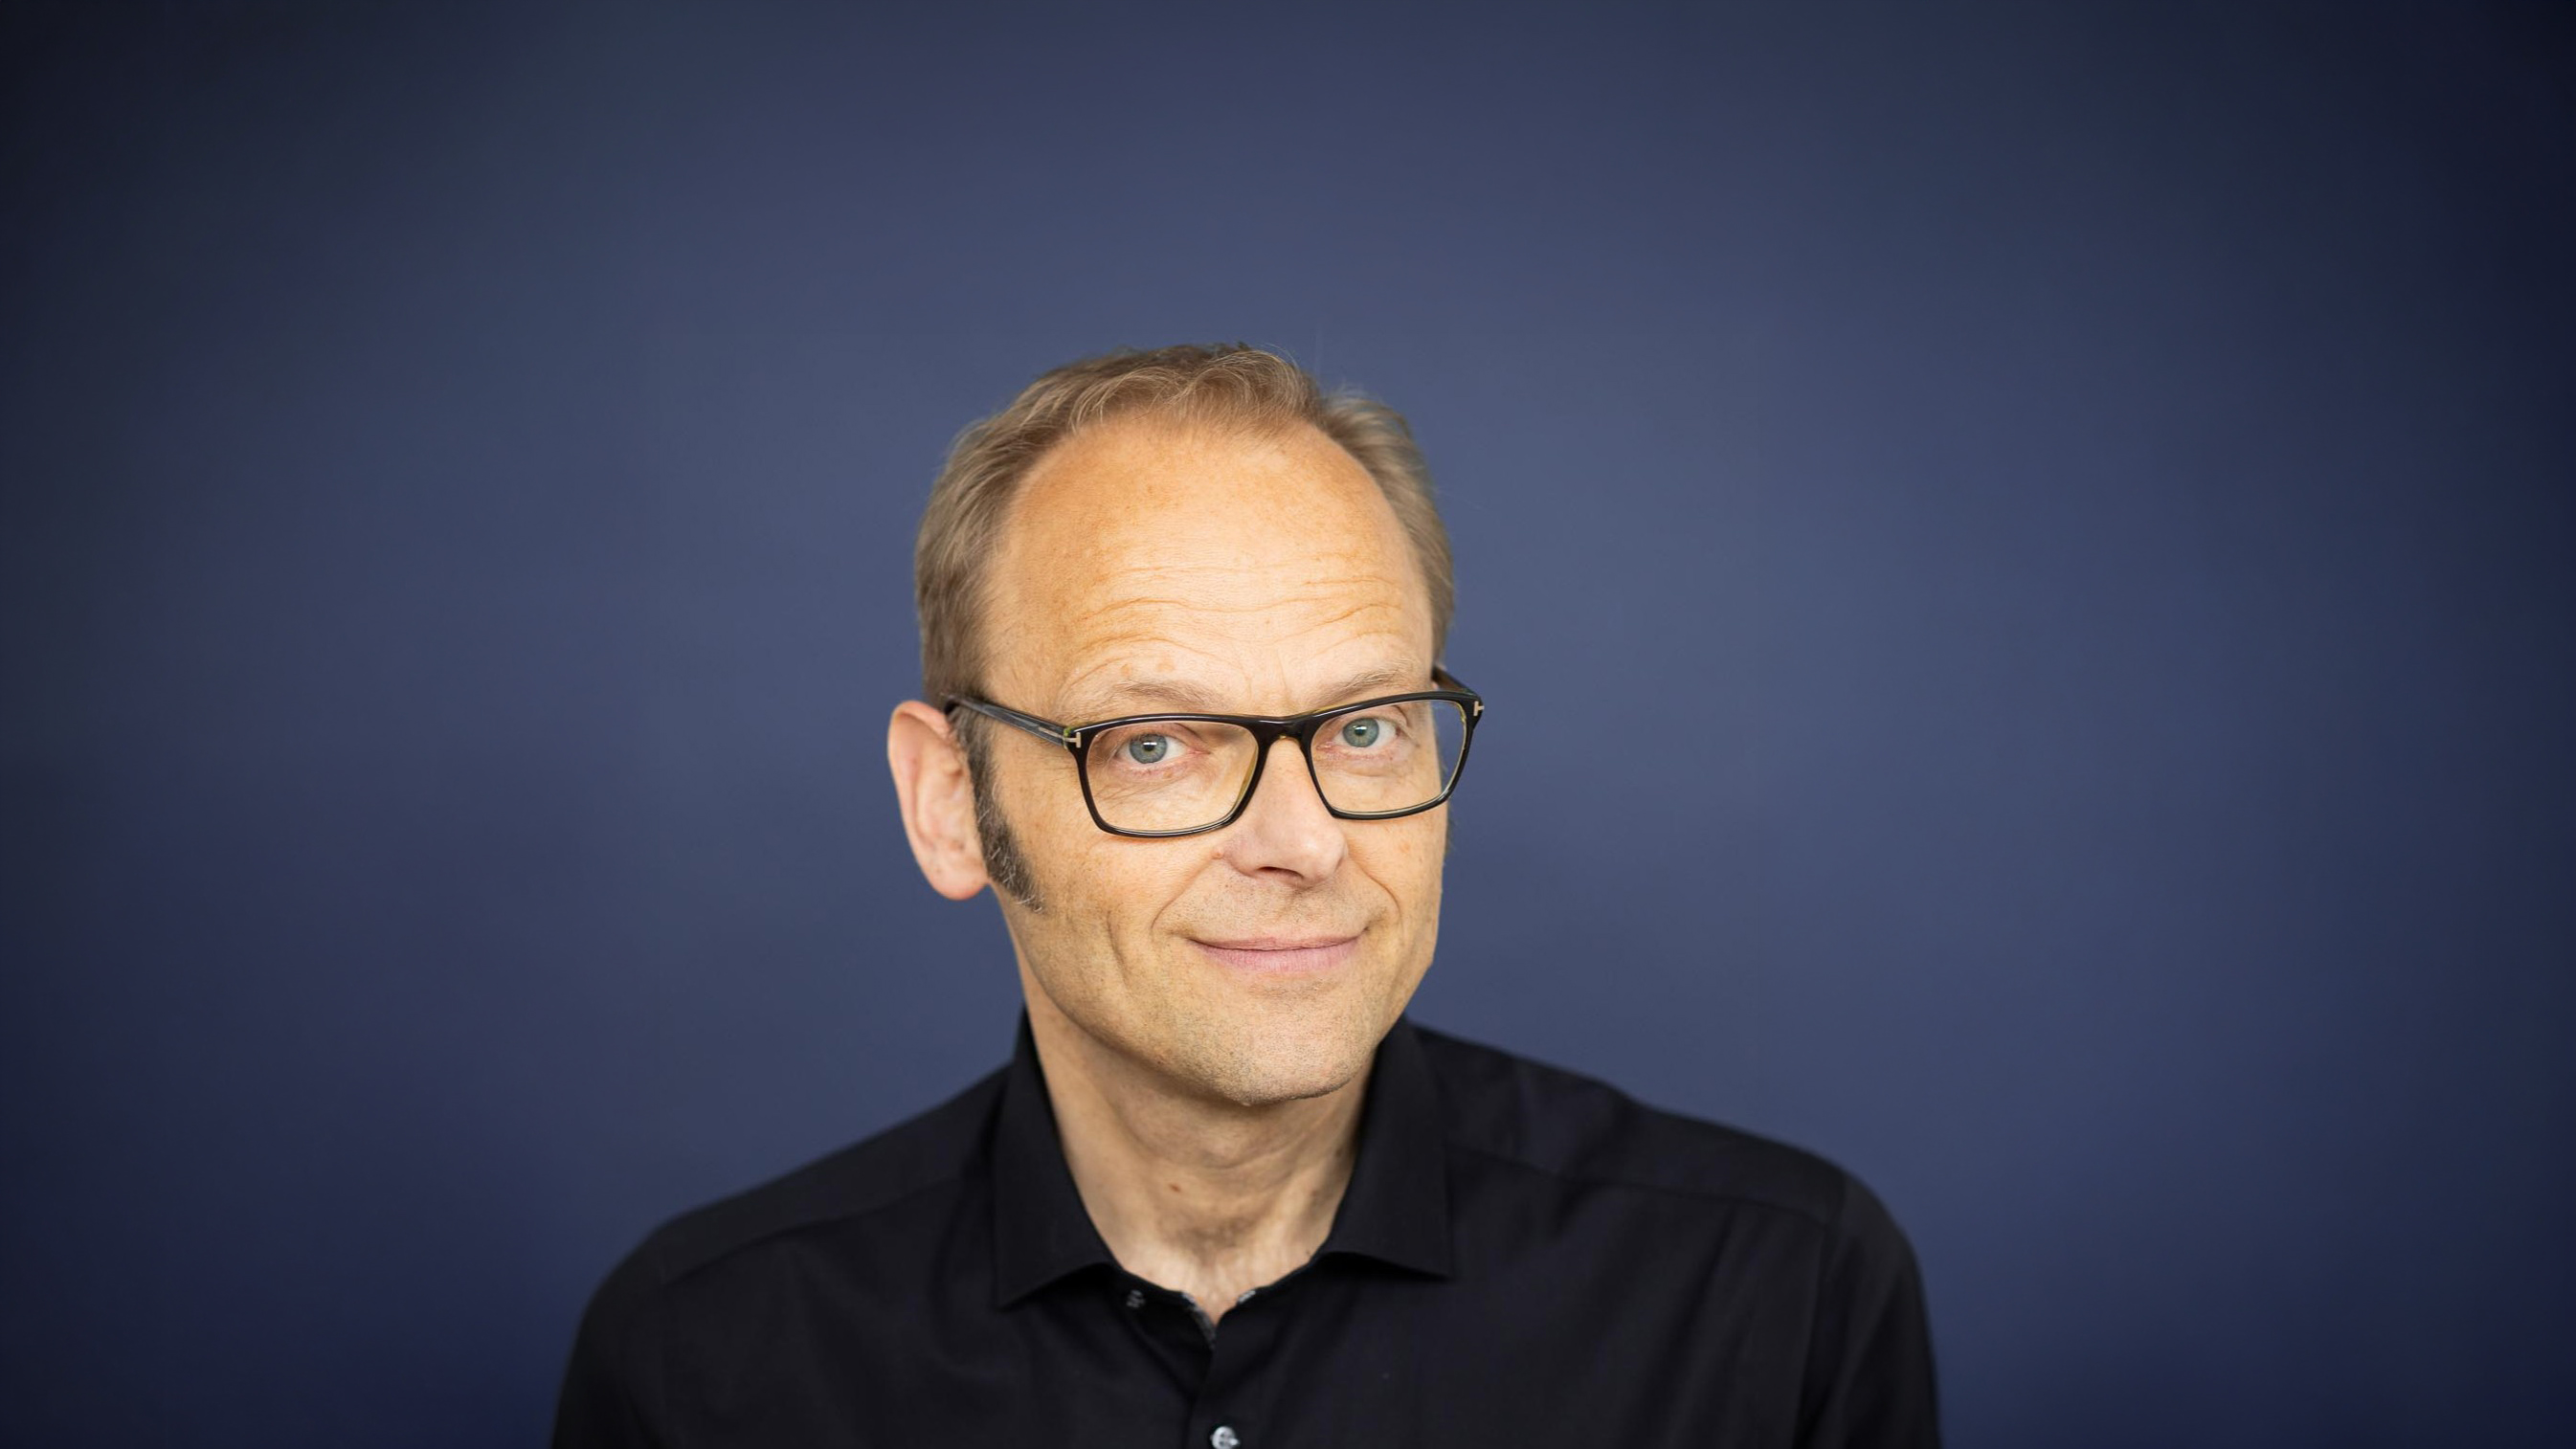
Die Umsetzung der neuen europäischen NIS-2-Richtlinie in Deutschland bringt erhebliche Veränderungen für die IT-Sicherheitslandschaft mit sich. Mario Zillmann, Partner beim Marktforschungs- und Beratungsunternehmern Lünendonk & Hossenfelder, beleuchtet die praktischen Herausforderungen für Unternehmen und die sich verändernde Bedrohungslage durch Cyberangriffe.

Mario Zillmann, Partner beim Marktforschungs- und Beratungsunternehmern Lünendonk & Hossenfelder
Herr Zillmann, können Sie uns einen Überblick über die NIS-2-Richtlinie und deren Hauptziele geben? Das Gesetz zur Umsetzung von EU NIS2 und Stärkung der Cybersicherheit, das NIS2UmsuCG, tritt 2024 in Kraft. Die NIS-2-Richtlinie zielt darauf ab, die Sicherheitsanforderungen für eine breitere Palette von Unternehmen deutlich zu erhöhen. Sie wird derzeit in die nationale Gesetzgebung der Mitgliedstaaten umgesetzt und soll bis Oktober abgeschlossen sein. Die Hauptziele sind die Ausweitung der Sicherheitsanforderungen auf viele Unternehmen und die Reaktion auf die wachsende Cyberbedrohungslage. Die Richtlinie fordert Unternehmen auf, sich beim Bundesamt für Sicherheit in der Informationstechnik (BSI) zu registrieren und ihre Risikoklasse zu bestimmen. Alle Unternehmen müssen Mindestanforderungen erfüllen, wie die Meldung von Sicherheitsvorfällen innerhalb eines Tages an das BSI, Kunden und Stakeholder sowie die Verpflichtung zur Durchführung von Schulungen im Bereich IT-Sicherheit.
Was bedeutet die Umsetzung der NIS-2-Richtlinie für Unternehmen in Deutschland? Unternehmen müssen sich nun strategisch mit IT-Sicherheit beschäftigen. Bisher wurde IT-Sicherheit oft isoliert behandelt. Unternehmen müssen nun eine umfassende Sicherheitsarchitektur entwickeln, die auch Lieferketten und das gesamte digitale Ökosystem berücksichtigt. Die NIS-2-Richtlinie zieht aber auch eine Haftung der Vorstände und Geschäftsführenden nach sich, was das Thema IT-Sicherheit auf die strategische Ebene hebt.
Wie hat sich die Bedrohungslage im Bereich Cyberangriffe in den letzten Jahren verändert und was sind die größten Treiber dieser Entwicklung? Die Bedrohungslage durch Cyberangriffe hat sich in den letzten Jahren dramatisch verschärft, das zeigt auch eine aktuelle Lünendonk-Studie zusammen mit KPMG. Drei Haupttreiber sind besonders hervorzuheben: Erstens, die steigende Cyberkriminalität durch Erpressung via Phishing und Ransomware. Zweitens, die staatlich motivierten Angriffe, die vor allem kritische Infrastrukturen ins Visier nehmen. Drittens, die fortschreitende Digitalisierung, die den Einsatz von Software massiv erhöht. Hacker nutzen mittlerweile Automatisierungstechnologien sowie Künstliche Intelligenz, um Schwachstellen effizient zu finden und auszunutzen. Unternehmen müssen ihre Sicherheitsstrategien deshalb ständig anpassen und verbessern.
Erhöhen Unternehmen tatsächlich ihre Security-Budgets, um dieser Gefahr entgegenzuwirken? Ja, die Investitionen in IT-Security haben in den letzten Jahren erheblich zugenommen. Allerdings zeigt sich, dass reine Investitionen nur in Software-Tools und einzelne Security-Prozesse nicht ausreichen. Entscheidend ist die Orchestrierung und Integration dieser Maßnahmen in die Unternehmensprozesse. Viele Unternehmen investieren derzeit stark in ihre IT-Security, auch getrieben durch regulatorische Anforderungen wie DORA im Finanzsektor und den Cyber Resilience Act. Diese Regulierungen zwingen Unternehmen, ihre Sicherheitsvorkehrungen zu verstärken.
Wie sind Unternehmen organisatorisch aufgestellt, um den aktuellen Bedrohungen zu begegnen? Sehr unterschiedlich. Unternehmen in kritischen Branchen wie Banken und Versicherungen oder aus dem Energiesektor, die bereits seit Jahren regulatorische Security-Anforderungen erfüllen müssen, sind häufig bereits vergleichsweise gut aufgestellt. Andere Unternehmen, die bisher nicht betroffen waren, müssen dagegen aufholen. So messen beispielweise 70 Prozent der großen Unternehmen regelmäßig ihren Security-Status. Ebenso führen nur etwa die Hälfte der Unternehmen regelmäßige Security-Audits durch, um Schwachstellen zu identifizieren und zu beheben.
Was sind die Anforderungen an heutige Cybersecurity, und wie können Unternehmen sich besser wappnen? Eine regelmäßige Risikobewertung ist essenziell. Unternehmen sollten ihre Angriffsvektoren kennen und ihre Sicherheitsprozesse daran anpassen. Notwendig ist die IT-Modernisierung, um Schwachstellen zu beseitigen. Dazu zählen auch regelmäßige Sicherheitsüberprüfungen und Audits. Incident-Response-Pläne und gut geschulte Teams sind wesentlich, damit man im Ernstfall schnell und effektiv reagieren kann. Unerlässlich: Schulungen und Sensibilisierungsmaßnahmen für Mitarbeitende – nur so lässt sich das Bewusstsein für Sicherheitsrisiken schärfen.
Wie sieht die Zukunft der Cybersecurity aus? Die Bedrohungslage wird in den nächsten Jahren voraussichtlich weiter zunehmen, insbesondere aufgrund der geopolitischen Spannungen. Cyberkriminalität bleibt ein lukratives Geschäftsfeld, und viele Unternehmen sind immer noch nicht ausreichend geschützt. Unternehmen sollten kontinuierlich in ihre Sicherheitsmaßnahmen investieren und sich auf neue Bedrohungen einstellen. Der Einsatz von KI in der Cybersecurity wird zunehmen, um Angriffe frühzeitig zu erkennen und abzuwehren. Cybersecurity wird eine immer größere Rolle in der Unternehmensstrategie einnehmen.